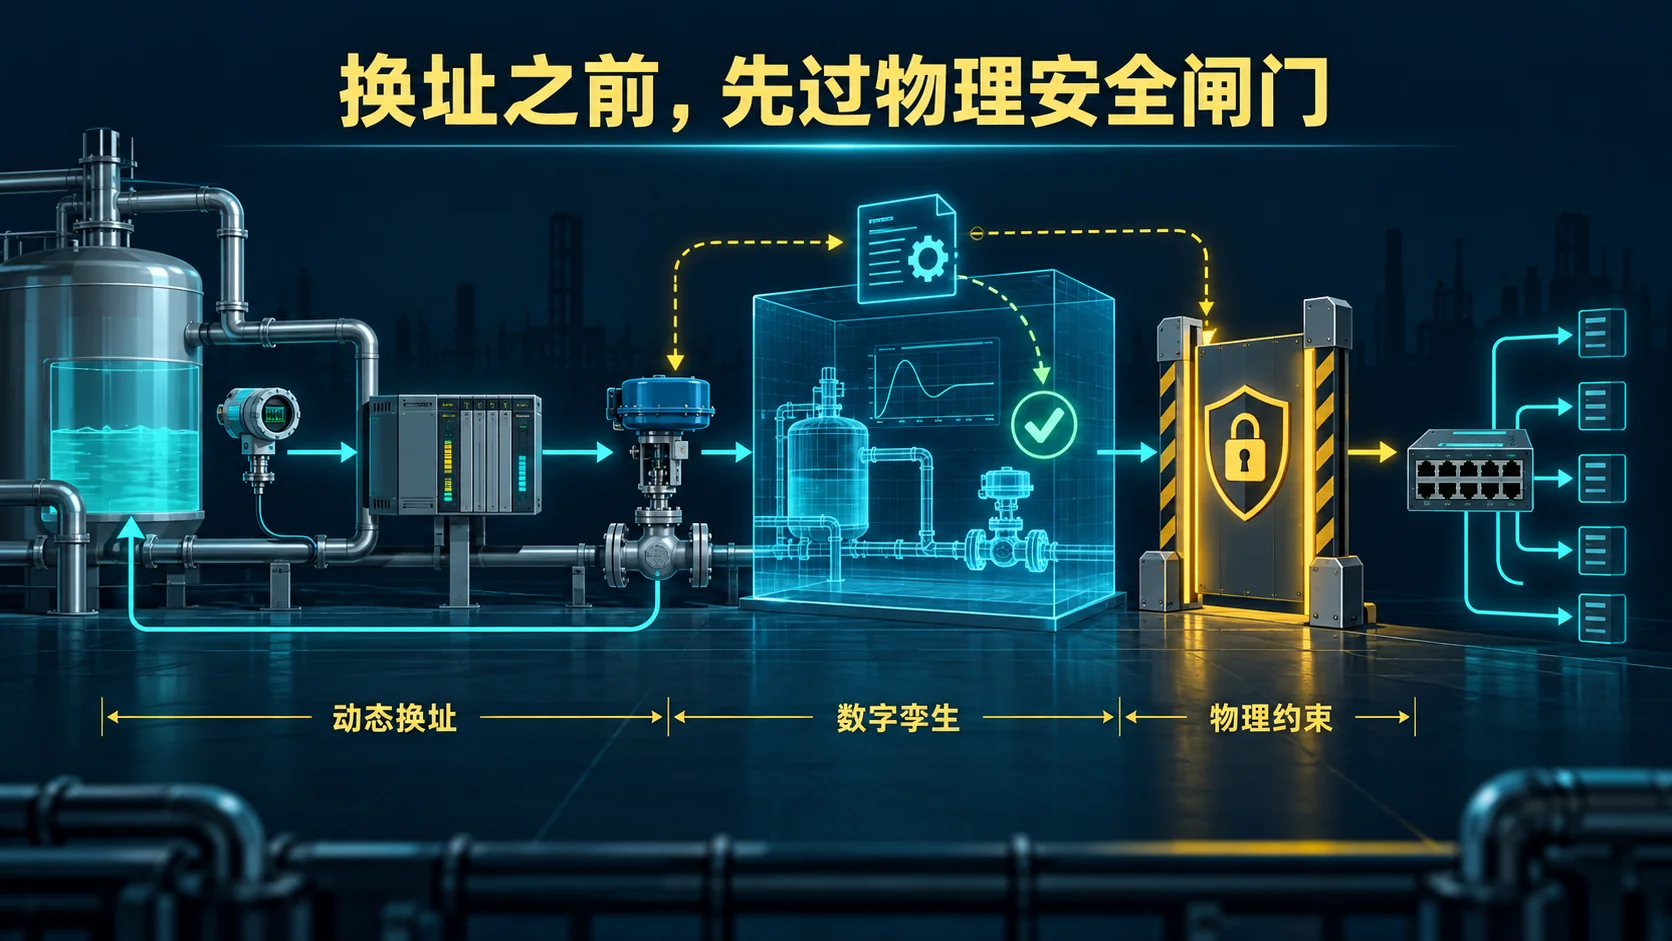
工控网的地址长期不变,给了扫描者摸清设备拓扑的时间。动态换址看起来直接:把攻击者刚找到的地址变成旧地址。水处理装置却还在按周期收发控制命令;换址时丢失一条执行器指令,水位或加药回路受到的影响不能用网络熵来抵消。10月13日上传的 BALLAST 预印本提出一个有实用价值的顺序:先让数字孪生预测候选网络变更的物理后果,通过安全闸门后,再以保留在途事务的方式切换映射。过程状态由此进入换址许可判断。
决策链里的三层约束
论文使用近端策略优化(PPO)选择地址变换间隔与策略,以安全熵和网络代价构造奖励。负责守门的是三层 LSTM 过程代理模型:输入过程传感器与执行器历史窗口,预测未来状态;损失包含质量守恒项,因此作者称之为 physics-informed。安全屏障(shield)检查预测轨迹及误差裕量,若越过工艺安全包络、离开可达集合,或预计安装时间超过阈值,就拒绝候选变更,维持当前映射一个周期。候选变更遭否决时维持原配置,避免进入半更新状态。
屏障还有模型自身的双重核验:传感器和孪生读数即使彼此接近,也要看质量平衡残差;两者突发分歧而质量平衡仍成立,也应报警。这套逻辑考虑传感器被污染时的“两个错误读数恰好相互印证”。不过模型预测误差用留出数据的经验99百分位估计,不构成对所有攻击和设备老化条件的形式化安全证明。安全认证仍需要独立于学习模型的工艺联锁、人工处置与设备侧保护。
变更执行采用 make-before-break:新映射先接纳新连接,旧映射以低优先级保留一段保护时间,让已有 Modbus 请求—响应对完成。论文在仿真数据平面测得请求往返时间的99百分位为8毫秒,保护时间约取两倍、即16毫秒。文中同时说明长寿命 TCP 连接并不等于“等待整个连接关闭”,对称重写可让连接延续,保护期只负责交换瞬间的在途包。这个区别决定机制能否用于持续在线的控制链路。
孪生输出如何变成一次可撤销的网络动作
这里的数字孪生是快速预测过程状态的代理模型。训练阶段用正常时序建立传感器、执行器历史与未来过程状态之间的关系,质量守恒残差为其增加物理约束;运行时要先给一个候选换址动作,再把候选对通信时序和过程变量的影响送进预测与安全判断。预测落在安全包络内仍不足以立即执行:模型误差裕量、可达性和安装时限也要过关。策略提出候选变更,屏障可以否决;独立工艺联锁仍需保留。
强化学习奖励同时考虑地址变化带来的安全熵与网络开销,因此最激进的换址频率并非天然最优。若屏障否决候选,保留原映射避免因安全策略本身造成过程扰动,但也延长攻击者利用已发现地址的时间。比较策略时应该给出每轮提议次数、拒绝次数及拒绝原因,并将安全收益和扫描命中变化同时展示。原文尚没有足以隔离所有因素的对照:例如“当前状态阈值再叠加屏障”与“随机策略叠加屏障”并未实测;不能凭现有消融断言性能提升全部来自PPO或全部来自孪生结构。
保护在途事务又是另一条边界。先装入新流表映射,验证新连接可走新路径,再在保护时间里允许旧规则低优先级转发已发起的请求—响应;超过期限才撤旧规则。记录不能仅取控制器发出安装命令的时间,应测第一包命中新表、最后一笔旧事务完成、旧表实际撤销及回滚后首条正常控制消息到达的时间。16毫秒来自所述仿真往返时间的取值,不是所有交换机的统一等待值;真实设备若生效迟到,固定时长可能在新旧映射之间留下空窗。
先看结果的分母
试验使用 SWaT 水处理数据训练孪生,并将 Mininet 网络仿真与水力、化学过程模拟器耦合;运行时指标来自这个耦合环境,不能称为生产水厂直接上线测试。作者按时间先后取2015年正常运行记录的前5天约432,000个1 Hz样本训练,后18小时约64,800个样本验证;攻击期数据用于异常轨迹误差检查和模拟场景校准。50轮蒙特卡洛试验采用不同随机种子。作者报告代理模型留出集单步归一化 RMSE 为0.012,99百分位误差0.038。这是预测模型误差,不是pH回路跟踪误差。
攻击者在30分钟内以每秒两次探测,合计3600次。论文的“扫描成功率”分母是全部3600次探测中命中当前有效地址的次数:静态映射99.5%,盲目定时换址35.2%,RL-MTD 12.4%,BALLAST 14.8%。相对静态映射的成功率降幅约85%〔(99.5−14.8)/99.5〕;如果拿最接近的学习型对照 RL-MTD 比,BALLAST 扫描抑制反而略弱2.4个百分点。发现有效拓扑的时间,RL-MTD 为310.8秒,BALLAST 为295.5秒。安全闸门屏蔽了一些有风险的换址,安全闸门限制换址,也使扫描命中率比 RL-MTD 高2.4个百分点。误报率另有分母:每轮约11万条合法 Modbus 流中被错误标记的比例,BALLAST 0.03%,RL-MTD 4.50%。二者不能与扫描命中率混算。
工艺端的对照更有解释力:加药回路 pH 设定值跟踪的物理 MSE,静态0.042、BALLAST 0.048、RL-MTD 0.920;后者约为BALLAST 的19倍。不过全部对照里更强的物理指标基线是阈值触发型 MTD,MSE 为0.120,只约为BALLAST 的2.5倍。50轮名义条件下,BALLAST 记录0次包络越界,RL-MTD 5次,阈值触发型1次;0/50的单次运行越界风险仍有95%单侧上界约5.8%,不能宣称风险为零。表格里的违反次数统计的是50轮内的事件总数,不能自动替换成“有多少轮出现违反”。
网络端BALLAST丢包率0.08%,RL-MTD 5.90%;数据平面抖动 P99 为8.9毫秒,而无反馈盲换址为55.4毫秒。P99是合并包级分布后的分位数;表中“均值±波动”来自50轮的轮级均值。论文还测得工作站上完整决策到实施链路,边缘设备部分只测孪生推断。Jetson Orin Nano 的 GPU 批量推断均值6.06毫秒、P99 6.19毫秒;两种边缘 CPU 对实际三阶段批次的时间为估计值,不能写成实测完整闭环达到50毫秒。50毫秒也是作者从500毫秒PLC扫描周期取的工程预算,并非所有工厂共通的实时限值。
给结果补上适用条件
训练资料有明确的时间边界:正常运行前五天作训练、随后十八小时作留出验证;攻击期轨迹用于异常误差检查与模拟校准。正常留出集的单步误差低,不意味着连续多步预测误差不会积累,也不代表传感器漂移、故意投毒或执行器衰退下依然可靠。若把模型用于新站点,应先做时间外、工况外的独立测试,分别记录质量守恒残差、各状态量误差和屏障拒绝率;不能仅复用零点零一二的汇总误差阈值。
论文报告百分之十漂移条件中有一次越界,和名义条件五十轮零次并不矛盾:条件变了,必须分开列数。扫描命中率亦不能单独解释为入侵成功概率;探测命中地址后,攻击者还需利用服务及权限才能影响工艺。反过来,合法流的误报和丢包即使很低,也需要按关键命令分组,检查是否集中在少数泵启停窗口。把每轮通信分布、过程超限事件和策略拒绝日志联接起来,才看得出是否为了维持稳定性而留下过长的侦察窗口。
对照试验如何统一口径
若静态映射只承担控制任务,而学习策略额外承担检测或隔离任务,统计的误报率就失去同口径意义。应统一攻击探测速率、合法流负载、过程初始状态及控制周期,并让每种策略共享同一组随机种子;策略可调的参数和不可调的工艺联锁分别列示。消融去掉屏障后出现的八次越界,是特定仿真设置下的事件数,不能据此换算真实设备事故概率。撤销事务排空后的丢包率也只定位通信切换的贡献,不证明所有合法命令都能在规定时间内送达。对于每次拒绝或回滚,公开触发时的状态、候选动作、预测区间与实际过程轨迹,才能辨别屏障是有效避险,还是过度保守。
复现实验要按网络故障注入来设计
建议先在隔离的数字化试验台定义工艺包络、最长允许指令延迟、变更安装上界和立即回滚触发条件。把控制指令的请求ID、执行器动作时间、网络映射版本、交换机流表生效时间及过程传感器时间戳放在同一时钟基准下,标记每次变更是否落在阀门或泵切换窗口。过程安全主管应批准注入强度,不能让研究代码直接替代现有联锁。
至少比较四种配置:静态地址、固定间隔换址、相同动作空间的无物理屏障学习策略、带屏障且带事务排空的完整策略。再做两次消融:只撤屏障以量化物理越界;只撤排空以看合法通信被误判和丢包的代价。论文的消融在模拟器中分别出现8次越界(去屏障,50轮)和11.30%丢包(去排空);生产环境只可在隔离台重复这些实验。每条曲线同时交付攻击命中分母、合法流分母、轮数、违反事件数与发生轮数。最后用传感器漂移、执行器效率下降、主备链路切换及交换机规则安装迟到做压力测试,实际核对数据平面已生效,别把控制平面的确认回执当成转发已恢复。
NIST SP 800-82 Rev.3 将性能、可靠性和安全性并列为 OT 防护要求;SUTD iTrust 对 SWaT 一类试验平台的定位也在研究与训练。BALLAST 对“网络变更须接受过程安全审查”给出了可检验实现。但论文只覆盖一处过程模型和仿真网络:作者指出部分商用交换机的数据平面生效会显著落后于确认回执;在真实交换机、多站点、模型被投毒及真实设备退化下,闭环证据仍不足。部署验收应核对换址瞬间控制命令能否送达、物理状态是否保持在包络内,以及故障时能否追溯并回滚。
参考资料(核验于2026-10-15)
- Homaei等,BALLAST: Physics-Aware Moving Target Defense for Industrial Control Systems Using a Digital Twin Safety Oracle,arXiv v1,2026-10-13。https://arxiv.org/html/2610.18311v1
- NIST,Guide to Operational Technology (OT) Security,SP 800-82 Rev.3,2023-09-28。https://www.nist.gov/publications/guide-operational-technology-ot-security
- SUTD iTrust,试验平台与数据集机构介绍,网页未标发布日期。https://www.sutd.edu.sg/itrust/