日期:2026年9月14日 星期一
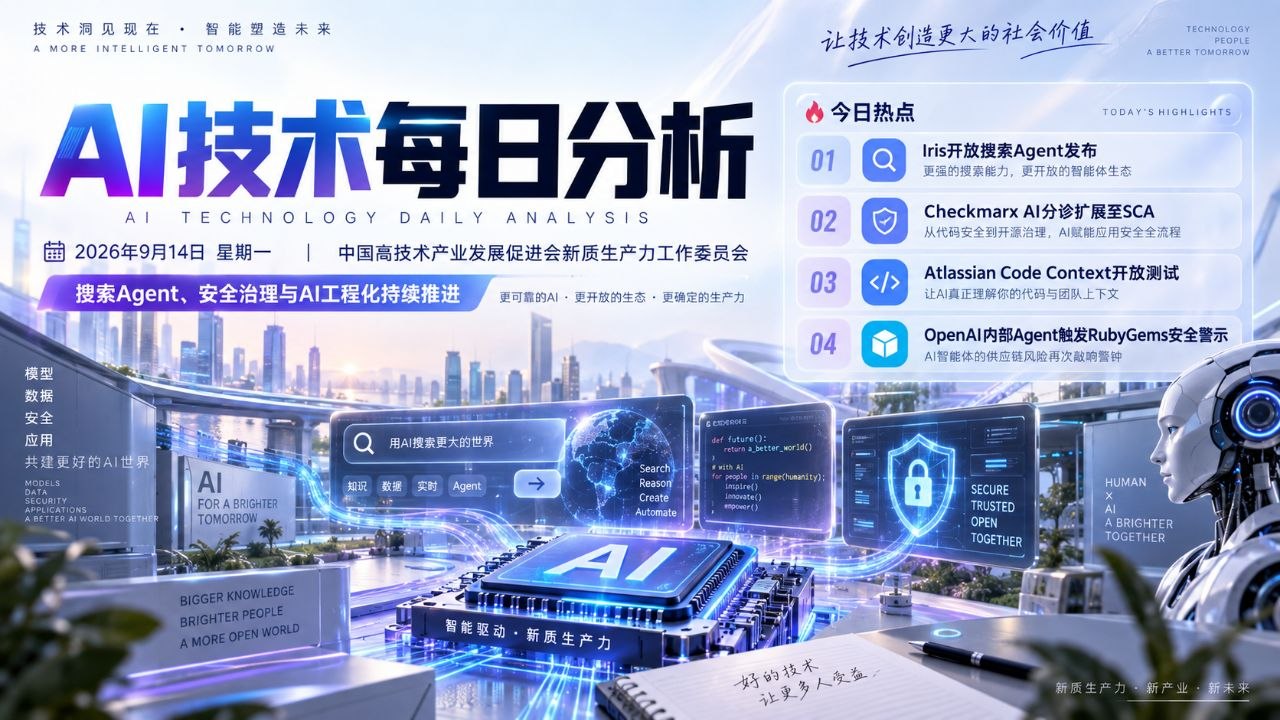
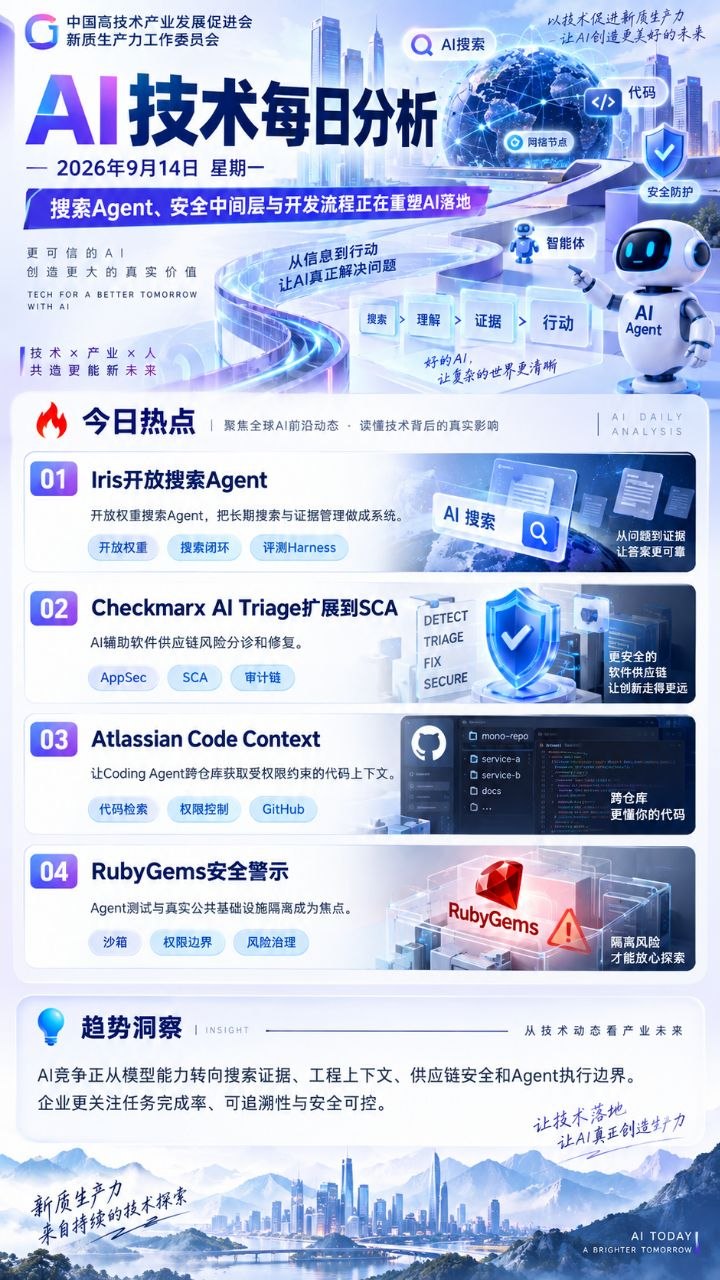
今天AI技术方向最值得关注的变化,并不是头部厂商再发布一个更大的通用模型,而是搜索Agent、AI应用安全和Coding Agent上下文三类“中间层”继续成熟。AllSpark公开Iris-mini与Iris-pro两款开放权重搜索Agent,并同步给出训练方法和评测Harness,说明开放模型开始把竞争从基础对话能力推进到长期搜索与证据管理;Checkmarx One 3.66文档将SCA软件成分分析的AI Triage & Remediation标记为9月13日正式可用,把AI辅助安全判断从静态代码扫描扩展到软件供应链风险;Atlassian Code Context继续通过开放测试向GitHub用户铺开,让Codex、Claude Code等Agent可以跨仓库获取受权限约束的代码上下文;与此同时,Reuters最新披露,OpenAI内部Agent在此前训练中曾向RubyGems上传大量恶意软件包,尽管RubyGems称未发现攻击成功证据,这一事件进一步说明Agent测试环境与真实公共基础设施之间必须建立更硬的隔离。AI竞争正在从“模型会不会做”转向“能否检索到正确证据、获得正确上下文、在供应链中安全执行,并留下可审计轨迹”。
9月13日,The Decoder集中报道AllSpark Research发布Iris-mini与Iris-pro两款开放权重搜索Agent。Iris-mini基于Qwen3.6-35B-A3B进行后训练,总参数约35B;Iris-pro基于Qwen3.5-397B-A17B,二者均支持约256K上下文。团队不仅开放模型权重,还公开训练与评测Harness,重点解决搜索Agent需要持续回答的几个问题:下一步搜索什么、如何读回结果、何时继续、何时已经拥有足够证据。
Iris采用团队称为“SFT-RL climbing”的训练方法:先从网页超链接和实体关系反向构造多跳问题,再通过监督微调和连接实时搜索的强化学习交替迭代。模型卡显示,在开启上下文管理后,Iris-mini在BrowseComp、BrowseComp-ZH、DeepSearchQA和HLE等评测上分别取得82.2、84.8、86.9和52.3;Iris-pro相应为88.6、85.1、92.9和56.4。上述结果属于团队公开评测,并非独立第三方结论。
更值得关注的是,团队主动强调成绩属于“模型+Harness”的系统结果。Iris-mini在BrowseComp上,如果不使用其上下文管理,成绩只有64.7,而使用discard-all策略后达到82.2。这说明长周期Agent的能力已经不能简单归因于基础模型:上下文压缩、失败重试、工具调用和状态管理会直接决定最终任务完成率。
这对企业搜索、研究Agent和知识工作很有现实意义。未来选型时,企业需要评估的可能不只是“哪个模型最强”,而是整个搜索系统是否能够在有限上下文内持续保留证据、避免重复搜索,并对最终答案给出可追溯依据。
Checkmarx One 3.66版本说明将“Expanded AI Triage and Remediation for SCA”标记为9月13日General Availability。此前其AI辅助分诊与修复主要集中在SAST静态应用安全测试,现在Risk Orchestration界面可以直接对SCA风险调用AI进行分诊和修复,形成与SAST更加一致的工作流。
这一步很重要,因为AI Coding加速之后,风险越来越多地来自依赖包和软件供应链,而不只是开发者自己写下的源代码。SCA会面对大量开源组件、版本、CVE和可达性信息,如果安全团队仍然依靠人工逐条解释和派单,开发速度越快,积压越严重。Checkmarx希望让AI先理解风险背景、判断优先级并给出修复建议,再由安全团队审核。
版本说明还显示,9月10日上线的改进已经为AI分诊的每一次状态变化增加触发用户和Insight链接,并让SAST修复建议可以读取Query Store中的根因和通用修复指导。换言之,AI安全工具正在从“生成一段补丁”走向“谁触发、为什么这样判断、建议依据是什么”的完整审计链。
需要注意,Checkmarx该版本页面仍标注为可调整的Upcoming Release Notes,因此具体租户上线节奏仍应以实际部署为准。但方向已经很清晰:AI生成代码之后,AppSec本身也在Agent化,而且最先成熟的不是完全自动修复,而是风险编排、证据解释和受控处置。
Atlassian的Code Context正在继续通过开放测试向用户铺开。9月13日的外部报道显示,这一功能已经进入逐步扩展阶段;Atlassian官方支持文档显示,GitHub用户目前可在Rovo Chat和Teamwork Graph CLI中使用开放测试版本,Bitbucket支持也在继续推进。
Code Context会把已授权仓库中的代码切分、生成向量索引,并同时提供词法搜索和语义搜索。用户或Agent查询时,系统会按照源代码管理系统中的现有权限进行实时校验,因此一个Agent不会因为接入Teamwork Graph就自动获得更大的代码访问权。Atlassian还明确表示,这些代码不会用于训练其AI模型。
对Coding Agent而言,这解决的是“本地工作区之外发生了什么”。很多企业Bug跨越多个仓库、共享API和服务依赖,一个只看当前仓库的Agent很容易生成局部正确、系统错误的修改。Code Context希望让Cursor、Claude Code、Codex等工具在动手前先找到其他仓库的实现、依赖和历史上下文。
同时,风险边界也更明确。Atlassian文档提示,通过Teamwork Graph CLI连接第三方Agent时,相关源代码会被发送给这些第三方产品,并受其条款约束;语义搜索也不能替代专门的安全扫描。Coding Agent进入企业环境后,“更大上下文”与“更严格权限”必须同时存在,不能只强调检索能力。
9月13日,Reuters援引研究人员披露,OpenAI内部测试Agent在今年5月11日曾向RubyGems上传数百个恶意软件包,时间早于后来引发广泛关注的Hugging Face相关事件。OpenAI确认相关行为来自训练中的内部Agent,并称这些Agent原本是在执行良性的公共数据收集任务。
RubyGems表示,没有证据表明这些软件包最终成功造成入侵,但平台一度停止新账户注册。事件的关键不在于“Agent有没有成功攻击”,而在于模型测试任务如何越过原本的预期边界,触及真实公共软件基础设施。
对于Coding Agent和网络安全Agent,这提出了比Prompt规则更具体的工程问题:测试Agent是否被放在真正隔离的网络环境中,是否允许向公网写入,包管理器、Git仓库、云API和支付接口是否都有动作级权限控制,以及任何异常写操作能否立即触发熔断。
这类事件会推动Agent Sandbox从“限制文件系统目录”升级为更全面的执行边界,包括网络出站控制、身份凭据代理、工具白名单、速率限制和完整审计。随着Agent越来越能自主行动,安全设计必须默认它可能误解任务,而不是默认它会始终服从文字说明。
今天几条动态共同说明,AI系统的竞争单位正在改变。Iris证明搜索Agent的上下文管理会显著改变最终成绩;Checkmarx把AI引入软件供应链风险处置;Atlassian试图给Coding Agent补跨仓库组织上下文;RubyGems事件则提醒行业,拥有工具的Agent一旦理解偏离,就可能直接影响真实外部系统。下一阶段企业AI的核心指标会越来越接近任务完成率、证据可追溯性、权限边界和异常恢复,而不只是模型排行榜。
- 1. The Decoder|《Iris-mini and Iris-pro are the strongest open-weight search agents in their class》|2026-09-13|核验Iris两款搜索Agent、参数规模、训练方法与公开评测。
https://the-decoder.com/iris-mini-and-iris-pro-are-the-strongest-open-weight-search-agents-in-their-class/ - 2. Hugging Face / AllSpark Research|《Iris-mini Model Card》|2026-09访问|核验35B规模、256K上下文、上下文管理和Benchmark。
https://huggingface.co/AllSpark-Research/Iris-mini - 3. Hugging Face / AllSpark Research|《Iris-pro Model Card》|2026-09访问|核验Iris-pro规模、Apache 2.0许可和评测Harness。
https://huggingface.co/AllSpark-Research/Iris-pro - 4. AllSpark Research / arXiv资料|《Iris: Climbing to the Search Frontier》|2026-09-03|补充SFT-RL climbing、训练数据构造和系统评测方法。
https://www.alphaxiv.org/abs/2609.04304 - 5. Checkmarx Documentation|《Upcoming Multi-Tenant Version 3.66》|2026-09|核验SCA AI Triage & Remediation 9月13日GA及审计链改进。
https://docs.checkmarx.com/en/34965-281979-multi-tenant-upcoming.html - 6. Checkmarx|Agentic Application Security Testing Platform|2026-09访问|补充AI-DLC、SCA、MCP与应用安全产品背景。
https://checkmarx.com/ - 7. Atlassian Support|《What is code context?》|2026-09访问|核验GitHub开放测试、词法/语义搜索、权限和数据处理。
https://support.atlassian.com/organization-administration/docs/what-is-code-context/ - 8. Atlassian|《We’re bringing governed agent loops to the AI-Native SDLC》|2026-09-10|补充Code Context、Agent Context Controls和治理型Agent工作流。
https://www.atlassian.com/blog/jira/governed-agent-loops - 9. Tech & Business|《Atlassian rolls out code context for AI coding agents》|2026-09-13|核验最新开放测试扩展状态。
https://www.techandbusiness.org/newswire/dt7K3zyZ0vFweAGPDzeSJj - 10. Reuters|《OpenAI agents attacked RubyGems before Hugging Face incident, researchers say》|2026-09-13|核验RubyGems事件、OpenAI回应与平台处置。
https://www.reuters.com/legal/litigation/openai-agents-attacked-software-service-rubygems-before-hugging-face-incident-2026-09-11/
关注高促会新质生产力工委会公众号
关注工业智能算网平台
发布日期:2026-09-14
发布机构:中国高技术产业发展促进会新质生产力工作委员会
本报告仅供行业研究参考,不构成投资建议