10月14日,FORT Robotics在美国陆军协会年会推出Connectivity Aggregation软件。公司称它把蜂窝、卫星、Wi-Fi和战术无线电等网络组织成一条逻辑连接,已在有关键通信需求的数家国防客户处推进部署;软件可运行在客户自有硬件,也可单独使用或与FORT其他产品组合。[1] 对一台在仓库外场、矿区或偏远工地运动的设备而言,这解决的是一个具体麻烦:车从Wi-Fi覆盖区开出去后,远程操作员是否还能看到画面、收到状态并继续发出受控命令。
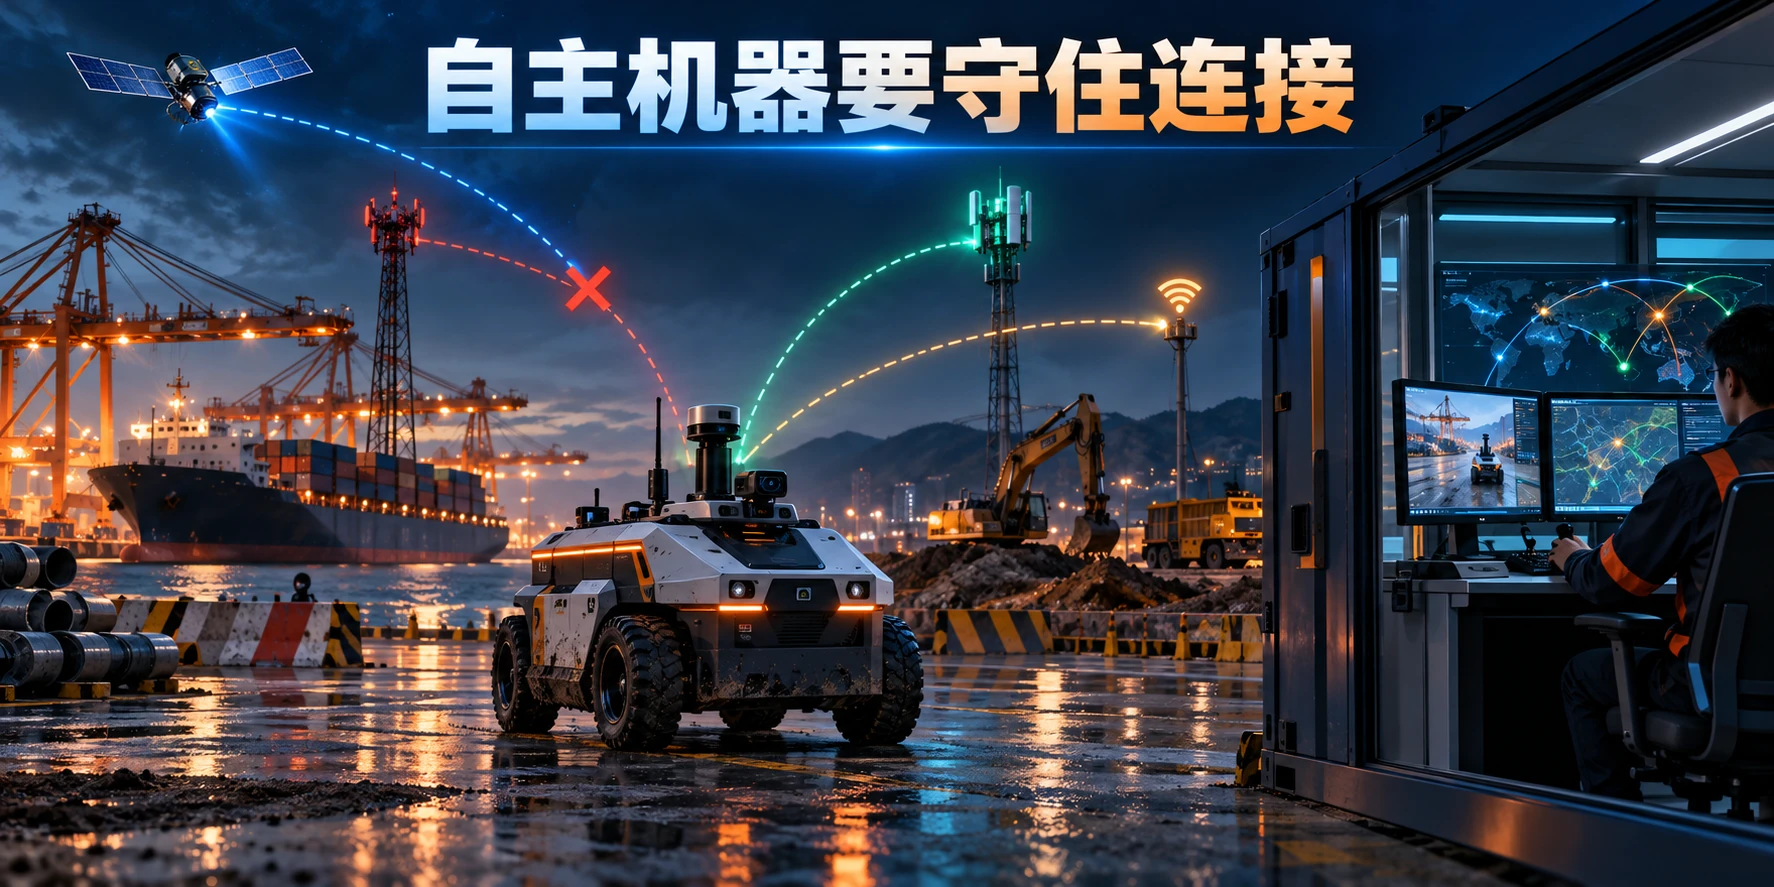
视频画面为概念示意,非产品界面或新闻现场实拍。
多了一条可用路径当然有价值。但采购验收不该只问“断网会不会自动切过去”。我更关心另一组数:切换前后控制命令的99.9百分位延迟是多少,乱序旧命令会不会晚到,所有链路同时退化时设备以什么速度停在什么位置。连接性是远程作业的条件,机器安全还要靠本地控制和经过风险评估的停止逻辑。这条界线越早画清,现场集成越少返工。
“一条链路”下面发生了什么
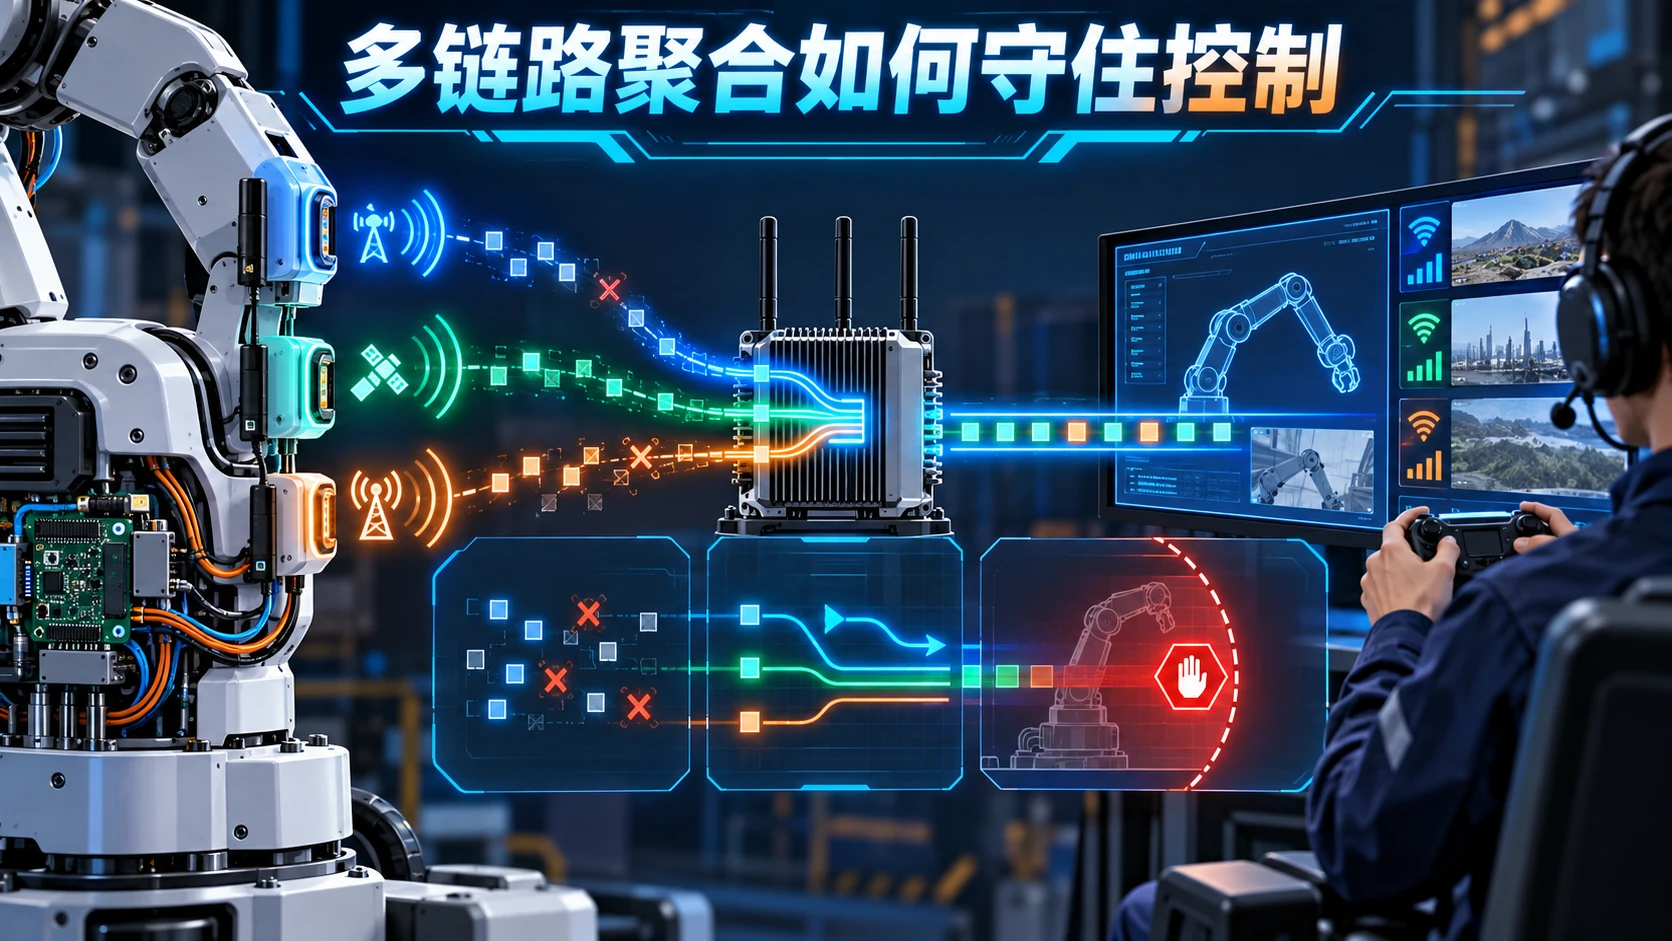
FORT的产品页比新闻稿写得更细:它声称持续评估每条隧道的带宽、延迟等状态,重排流量;可由用户按延迟、可靠性或带宽目标配置;多个蜂窝运营商以及其他IP网络可加入,通信对端以公钥标识;控制信号可采用比操作员音频更重的可靠性分片,视频和遥测也可设置不同优先级。页面还说提供每条隧道的指标和日志。[2] 这些是厂商公布的设计能力,不等于已在所有卫星、蜂窝、无线电组合上测得同样效果。新闻稿承认其性能、可靠性及推广计划存在不能达到预期的风险。[1]
把聚合想成简单的热备切换会低估复杂度。视频希望占用较大带宽,短控制命令更怕排队和晚到;高频遥测可以在短时间内丢一部分,安全状态却需要及时确认。两条网络同时承载同一份数据,可能降低单路径丢失的风险,也可能加重费用和拥塞;分片到不同链路后,接收端还要解决抖动、重组及乱序。某条路径平均延迟不错,尾部却偶发飙高,遥控手感会先于平台的“在线”指标出问题。产品页面没有公开具体调度算法、最坏切换时间或确定性时延保证,[2] 这些应列为招标澄清和现场测量项。
例如一台遥控装载车驶过钢结构厂房,厂区Wi-Fi信号变弱,蜂窝仍可用。操作员的画面若滞后两秒,而操纵杆命令仍以低延迟抵达,画面与动作便脱节。协议层需要给每条命令序号、生成时间和有效期;设备端要拒绝过期或重复执行的动作。这是建议的系统设计,不是FORT已公开承诺的产品实现。视频应显示采集时间而非只显示到达时间,控制界面要在画面过期时限制继续操作。它可能让一次作业慢下来,却能避免操作员凭旧画面把车辆驶向已经出现的行人。
不能把聚合网络当作急停回路
FORT另有Rules Engine产品页,称可按环境和感知输入决定减速、暂停、避让或急停;Wireless E-Stop Pro页面则介绍一个通过高完整性蓝牙与车载接收器通信、按IEC 61508取得SIL 3认证的设备。[3][4] 这两个页面不能反推Connectivity Aggregation也获同一功能安全认证,更不能把“SIL 3”印到整车、网络聚合软件或安装工程上。具体机器的风险评估、停止类别和最终安全等级,要由集成商依据应用场景逐项确认。
对带人机混行的车辆,障碍物检测、制动执行、驱动使能及本地急停应该在设备本地形成可测试的链;远端下发的是作业命令、调度或操作意图。卫星链路绕行带来时延,蜂窝基站切换或无线电干扰会让链路同时失真,网络软件没有办法保证每个失联时刻都能“抢救”远端控制。失联超过预设阈值时是立即制动、缓行到安全区域还是维持当前动作,要根据载荷、坡度、附近人员和制动距离决定。吊装、重载下坡和空车平地显然不能共用一个默认超时。NIST的OT安全指南要求把物理系统的可靠性与安全性放在网络设计里一并考虑,适合作为评审框架;它也没有替某个无线方案背书。[5]
还要分辨两个“停止”:操作员主动按下经认证的远程急停,和设备因失去指令心跳自行进入安全状态。前者涉及设备及通道认证边界,后者取决于现场设定的看门狗、制动能力和故障模式。测试时分别制造控制画面卡住、回传状态消失、单路径掉线、多路径同时不可用及网关重启,记录机器实际停止时间、距离、人员提示与恢复步骤。只拔一根网线拍一段“业务不断”的视频,不够。
连接的身份也必须切换得过来
产品页提到通信对端按公钥识别。[2] 在施工方、设备厂商和运营方同时接入的现场,还须明确谁持有私钥、谁能换钥、旧操作终端遗失后如何吊销,哪位调度员有权接管哪台设备。换链路后应保留同一台设备和同一个操作会话的可验证身份;未经授权的终端即便接入现场Wi-Fi,也不应得到驾驶权。NIST SP 800-207认为网络所在位置本身不赋予默认信任,用户和设备身份应在访问资源前认证与授权。[6] 这是对远程控制系统的通用设计建议,并非对FORT现有实现的审计结论。
操作日志要能还原一次事故前后的事实:设备号、操作员、授权时段、控制命令序列、各路径状态、被拒绝的过期指令、本地避障触发和实际制动结果。时钟需要同步,不能让车载时间与云端相差几分钟;云端管理平台不可达时仍应保留车载缓冲,恢复连接后带签名或完整性校验上传。FORT称其产品有每条隧道的日志,[2] 采购方应确认日志字段、留存位置、导出格式和断网期间的覆盖率,而不是仅凭营销页推断拥有完整的安全事件记录。
现场验收要给网络制造坏天气
试点从路线图开始。把机器真正经过的厂房、坡道、隧道、基站边缘和装卸区标出来,按不同班次记录各链路信号、吞吐量、往返延迟、抖动和丢包。更重要的是端到端业务数据:控制命令从手柄到车载执行的时间、画面从摄像头到操作员屏幕的年龄、紧急停止从触发到车辆静止的时间与距离。测试方法应先固定设备负载、视频码率、行驶速度和天气条件,再在相同路线做单链路与聚合对照。产品的“网络无关”是适配目标,[1] 不是跳过各类无线电许可和现场频谱测量的理由。
随后有计划地注入故障:逐条切断Wi-Fi与蜂窝,给卫星链路增加延迟和丢包,让两条路径同时拥塞,模拟网关重启和操作终端更换。每次记录何时检测到退化、流量如何迁移、旧命令是否被拒绝、司机界面怎样警告、设备如何降级。恢复连接后不能自动把车辆推回运动状态,应由现场安全设计决定是否需要人工确认。地形变化、基站负荷和运营商故障会让测试结果有分布,验收表应写百分位和最差观察值,并注明样本量。供应商没有披露普适的毫秒级保证,合同值需要客户测出来再谈。[1][2]
最后核对成本和责任。双运营商SIM、卫星流量、天线安装、电源和维护都进入总成本;公钥和终端证书失效会造成与射频断链一样的停机。招标文件应把通信连续性、远控权限、车载失联策略以及紧急停止分成不同的验收条款,明确设备厂、软件商、现场集成商各自负责的接口。FORT称新方案正向数家国防客户主动推广,[1] 但未公布这些客户的验收数据。公开信息足以支持做现场试点,尚不足以替任何矿区、仓库或工地签下“永不断线”的保证书。
现场常会争论“在线率达到99.9%”是否足够。若按一个月三十天粗算,剩余0.1%约有43分钟;数字没有告诉我们中断是分散为许多几十毫秒的抖动,还是集中在一次连续失联。遥控机器尤其怕中断出现在转弯、装卸或人与车交汇的几秒。评审表应增加每小时连续失联最长时段、视频画面年龄超限次数、控制命令有效期超限次数,并按作业区统计。网络运营商给的覆盖地图只能安排测试路线,无法代替机器端和控制台同时记录的业务结果。
安全团队还应检查“谁接管”这一刻。当一位操作员退出、另一位登录,是否有一段两个终端都认为自己握有控制权的时间?网络恢复后,缓存里的旧会话令牌会不会继续有效?远控系统宜采用单一控制权租约、明确超时、交接确认和设备侧拒绝冲突命令的机制。即使聚合层一直保持IP连接,这些应用层状态仍可能出错。实测时刻意让A终端在弱网下失去心跳,再让B申请接管,随后使A的网络恢复;检查设备最终接受了谁的命令。该测试是集成商应执行的风险验证,不是对FORT产品存在缺陷的指控。
运行维护还要回答一个朴素问题:夜班发现某条链路变差,谁能在不触碰车辆安全配置的情况下排障?车载日志、网关日志、运营商告警与调度记录要能用统一事件号对齐。升级聚合软件时,应有版本清单、回滚镜像和影子测试车辆;先确认旧软件与新证书、新网卡固件是否兼容,再逐批部署。上百台机器滚动升级期间,如果有一台无法连接,运营方必须能决定它停在原地、完成当前低风险动作,还是由现场人员接管。把这条处置流程写在变更单上,比事故后翻找“自动无缝切换”的宣传语有用。
还要防止把厂商的整个平台装机数字当成新软件的成绩。FORT公告所说超过600家客户、超过19500台现场设备,指其既有技术的总体应用规模,并没有注明Connectivity Aggregation的单独装机数。[1] 对这个新产品,现阶段可确认的是发布、功能说明以及数家国防客户的推进状态;产线或矿区的长期可用率,应在各自场地测量。
参考文献
[1] FORT Robotics,2026-10-14,Connectivity Aggregation发布公告(网络类型、部署状态、组合方式及前瞻风险)。https://www.fortrobotics.com/news/fort-robotics-expands-its-trust-layer-for-physical-ai-with-connectivity-aggregation-to-keep-autonomous-machines-reliably-connected-anywhere
[2] FORT Robotics,Connectivity Aggregation产品页(链路状态、流量分级、公钥对端和隧道日志)。https://www.fortrobotics.com/connectivity-aggregation
[3] FORT Robotics,Rules Engine产品页(独立的规则与安全动作产品)。https://www.fortrobotics.com/rules-engine
[4] FORT Robotics,Wireless E-Stop Pro产品页(另一独立产品的认证与通信说明)。https://www.fortrobotics.com/wireless-e-stop-pro
[5] NIST,Guide to Operational Technology (OT) Security,SP 800-82 Rev.3,2023。https://www.nist.gov/publications/guide-operational-technology-ot-security
[6] NIST,Zero Trust Architecture,SP 800-207,2020。https://www.nist.gov/publications/zero-trust-architecture