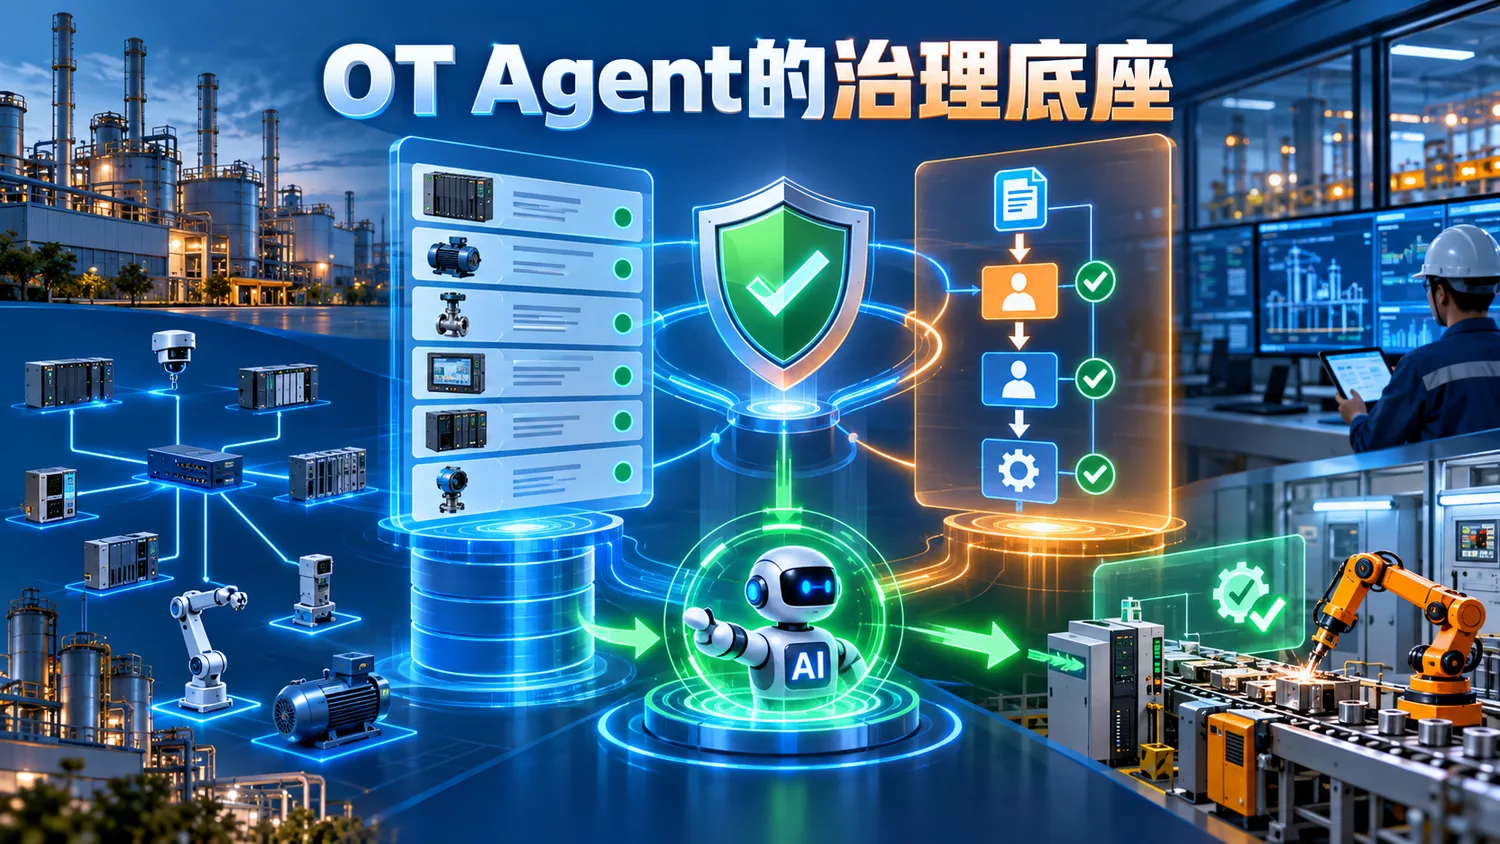
企业讨论OT Agent时,常从一个具体动作开始:自动核对漏洞,生成处置工单,调整告警优先级,或者在维护窗口内执行一项经过批准的操作。
这些动作看起来属于自动化项目,真正实施时却会迅速碰到资产台账和变更管理。Agent要先知道目标设备是谁、位于哪里、承担什么生产功能、当前运行什么版本、能在什么时间处理、谁有权批准。缺少其中任何一项,自动化越快,错误就可能传播得越快。
2026年9月16日,Nozomi Networks发布Nozomi Compass,定位为OT原生的资产与服务管理平台。它把实时OT/IoT资产数据、漏洞和风险信息、变更流程、审批记录以及合规证据放到同一套系统中,并将这套基础指向未来的自治和Agentic OT工作流。这个产品思路揭示了OT Agent建设中的一个关键问题:资产、流程和自动化无法分成三个互不相关的项目。
一、静态表格无法支撑持续运行的OT自动化
很多工厂有资产台账,只是台账的形式和用途差别很大。有的用于财务管理,记录采购时间、原值和折旧;有的用于设备管理,记录设备编号和维护计划;有的由安全团队临时整理,记录IP地址、操作系统和漏洞情况。
这些表格各自有用,却很难直接回答Agent执行任务时的问题。
例如,安全平台发现一台工程师站存在风险。Agent准备生成处置建议,至少需要确认:这台主机是否仍在线,属于哪套控制系统,所在区域和Purdue层级是什么,影响哪条产线,资产负责人是谁,当前软件版本是否准确,是否存在冗余设备,最近有没有变更,下一次可用维护窗口在什么时候。
传统表格更新依靠人工。设备替换、临时接入、网络调整和软件升级发生后,记录可能隔几天甚至几个月才补齐。IT环境里,过期资产信息已经会降低安全运营效率;到了OT现场,它还可能导致错误停机、错误隔离,或者对一台已经更换用途的设备下发不合适的操作。
因此,OT资产台账需要逐渐变成实时的System of Record。实时并不意味着每个字段都按秒刷新,而是关键运行状态能够从现场发现和持续校验,人工维护的业务属性有明确责任人,冲突信息有处理规则。Agent查询时,要知道字段的来源、更新时间和可信程度。
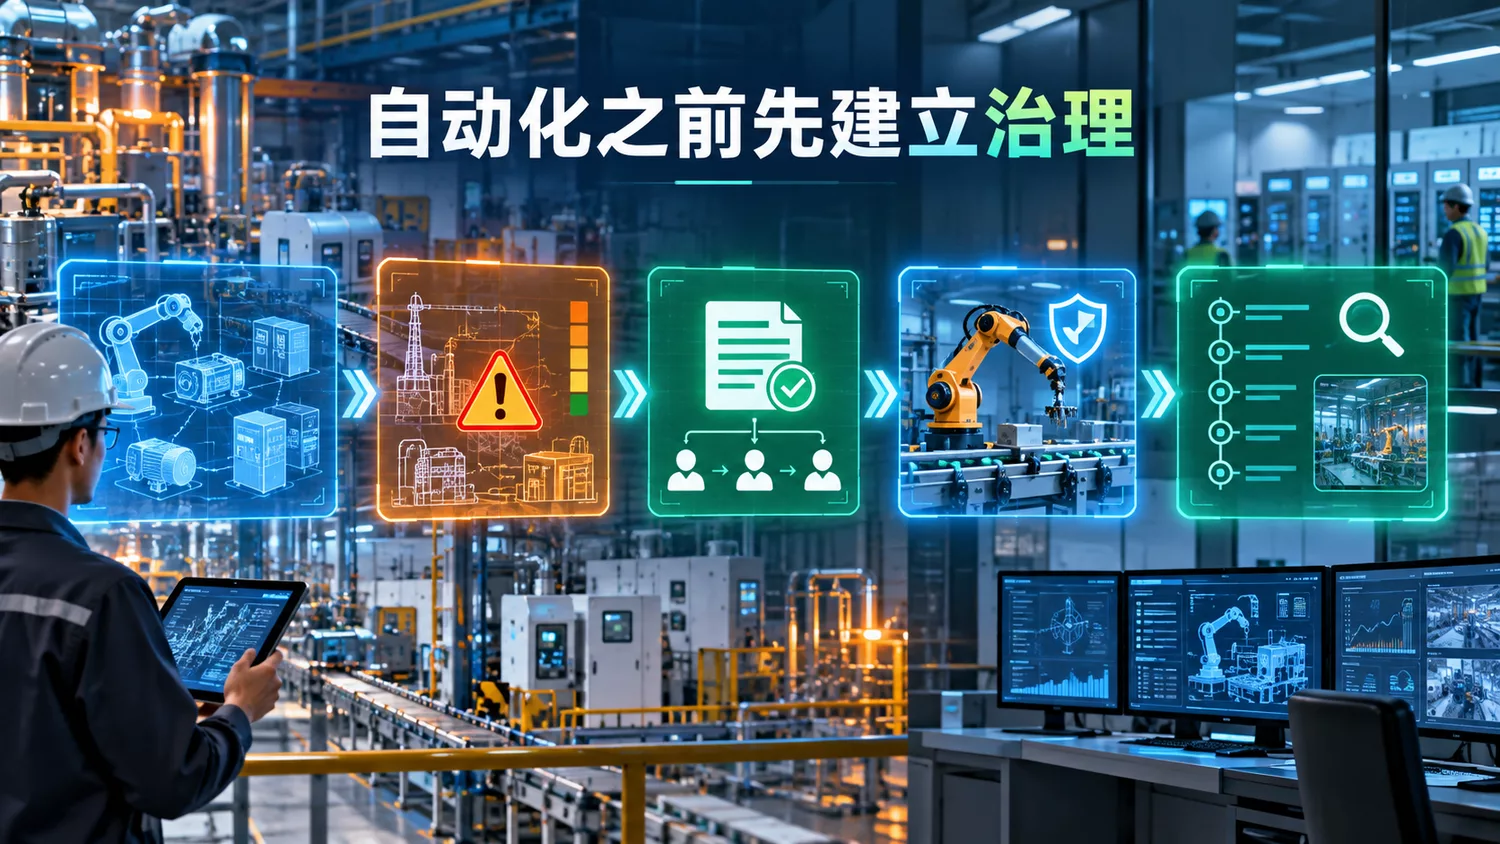
二、资产记录必须包含“生产后果”
通用CMDB通常关心服务器、网络、应用和服务关系。OT台账还需要表达物理世界的后果。
同样是一台Windows主机,办公室电脑重启几分钟和控制系统工程师站重启几分钟,影响完全不同。同样是一个高危漏洞,位于隔离良好的低风险区域,和位于关键生产单元且存在可达路径,处置优先级也不同。
适合Agent使用的OT资产记录,应覆盖几类信息:资产身份、网络位置、物理位置、设备类型、固件或软件版本、生产单元、工艺作用、安全关键性、连接关系、责任人、支持厂商、维护窗口、备份与恢复方式。还要记录资产是否允许扫描、能否安装Agent、是否可以远程操作。
这里最重要的是关系。单个资产字段再丰富,也无法独立说明操作影响。Agent需要知道PLC连接了哪些I/O和HMI,工程师站管理哪些控制器,交换机故障会影响哪些单元,历史数据库中断会不会影响控制,某个供应商远程通道能到达哪些设备。
当资产关系清楚以后,Agent才能把“一个漏洞”翻译成“一个生产风险”,也才能在计划变更时列出受影响范围。
三、变更审批不是自动化前面的盖章环节
一些自动化流程把审批设计成一个简单开关:人点同意,Agent就执行预设动作。这个流程形式完整,实际控制力可能很弱。
审批人需要看到足够的信息,才能作出有效决定。目标资产、变更内容、业务原因、风险、预计影响、实施窗口、验证步骤和回退方案都应在审批材料中。若Agent只提交一句“建议修复高危漏洞”,审批就变成了责任转移。
OT变更还会受到现场状态影响。昨天批准的操作,今天执行时可能已经不合适:产线临时调整了计划,设备进入异常状态,相关工单尚未结束,资产版本发生变化,或者维护窗口被取消。审批结果不能脱离当前资产状态永久有效。
更可靠的设计,是把批准条件写进执行凭证。凭证明确目标资产、允许动作、参数范围、有效时间和必要前置条件。Agent执行前重新检查条件,只要资产身份、运行状态或时间窗口不匹配,就暂停并返回审批人。
这种做法能防止常见的“审批漂移”:批准的是A设备,执行时目标被映射成B设备;批准的是升级到某版本,执行包已经发生变化;批准的是停机窗口内操作,任务排队后拖到了生产时段。
四、Agent的优势在于持续核对,而不只是自动点击
OT流程中有大量耗时工作:从多个系统收集资产信息,核对维护记录,查找责任人,生成变更单,确认前置条件,执行后整理证据。这些步骤重复度高,也很适合Agent协助。
Agent可以在发现风险后,自动补全资产背景和生产关系;根据设备关键性和维护窗口生成处置优先级;起草变更申请并列出缺失字段;审批通过后持续监控执行条件;操作完成后收集版本、状态和日志,形成关闭工单所需的证据。
这类自动化的价值不只在“少填几个表”。它让资产记录、审批和执行形成反馈回路。执行中发现台账版本错误,可以触发资产信息复核;审批人补充的限制条件,可以沉淀为后续规则;验证失败,可以自动启动回退或升级给现场人员。
Nozomi Compass强调把OT数据流向EAM、CMDB、ITSM、SIEM和SOAR,这一点很现实。工厂不可能只靠一个平台完成所有工作。资产发现可能来自安全监测,维护计划保存在EAM,工单走ITSM,告警进入SIEM,部分响应由SOAR编排。Agent需要跨系统工作,但必须有一个可信的OT上下文来校验每一步。
五、Human-in-the-loop要明确“人负责哪一步”
工业项目经常写上Human-in-the-loop,用来表示系统有人工监督。若不定义具体控制点,这个词很容易变成装饰。
人工介入可以发生在不同位置。风险分类阶段,人确认Agent对生产影响的判断;变更计划阶段,人补充现场条件和回退方案;审批阶段,授权人决定是否执行;执行阶段,现场人员确认设备已经停机或隔离;验证阶段,人判断生产是否恢复正常。
每种介入对应不同角色。安全分析员了解威胁,控制工程师了解系统逻辑,生产负责人掌握排产,维护人员负责现场操作,合规人员关注证据。不能用一个笼统的“管理员”承担全部责任。
项目初期,建议把Agent放在准备和核对位置:它收集信息、提示冲突、生成草案,由人作出决策。运行数据稳定以后,可以把低风险、规则明确的步骤逐步自动化。高后果操作仍保留现场确认,并设置超时失效,避免审批后无人关注却继续执行。
人工否决也要成为可用数据。记录否决原因,是资产信息不准确、窗口不合适、建议动作风险过高,还是生产安排变化。持续分析这些原因,比单纯统计审批通过率更能改善系统。
六、一次完整的OT变更应该怎样流转
可以用一个简化场景说明三者如何联动。
安全监测发现某台HMI存在需要处理的风险。系统先用资产台账确认设备身份、所在生产单元、软件版本、网络关系和负责人,并检查信息的新鲜度。如果版本来自很久以前的人工记录,Agent不会直接生成修复结论,而是创建核验任务。
信息确认后,Agent结合资产关键性、当前可达性和生产计划生成处置建议。建议中写清风险依据、目标版本、预计中断、依赖项和验证方法。它查询维护窗口,并把草案发送给对应的控制工程师和生产负责人。
审批通过时,系统生成有范围的执行凭证。到达窗口后,Agent再次检查设备身份、运行模式、相关工单和备份状态。如果前置条件满足,才调用经过批准的工具;如果需要现场隔离,则等待维护人员确认。
执行完成后,Agent重新读取版本和运行状态,检查HMI与控制器通信是否正常,收集日志与结果。验证通过,更新资产记录和工单;验证失败,按照预案回退,并通知责任人。整条链路保留发现、建议、审批、执行和验证的证据。
这个流程里,资产台账提供事实基础,审批定义允许做什么,Agent负责跨系统编排和持续核对。三者缺一,闭环都会断开。
七、合规证据应当在流程中自动生成
Nozomi Compass提出持续生成映射到NERC CIP、IEC 62443、NIS2等框架的审计证据。对企业而言,值得关注的是“持续生成”这四个字。
许多工厂在审计前集中整理截图、导出工单、核对资产清单。材料收集耗费时间,而且只能证明某个时间点的状态。若资产、审批和执行系统彼此割裂,很难说明一项控制是否长期有效。
当三者共同设计后,每次变更都可以自然产生证据:谁提出、依据什么资产状态、谁批准、批准范围是什么、何时执行、执行前检查了什么、结果如何、是否回退。证据来自实际流程,无需在审计前重新拼接故事。
需要注意,自动生成证据不能等于无限保存所有数据。企业仍要定义日志范围、敏感字段处理、保留期限和访问权限。Agent的推理过程可以保留关键依据与工具调用记录,无需把所有中间内容都作为正式证据。
八、先解决资产身份,再谈自动执行
OT资产管理里一个基础且棘手的问题,是同一设备在不同系统中可能有不同名称。安全平台按IP和MAC识别,EAM使用设备编号,工单系统使用位置编码,现场人员则称它为“二线包装机HMI”。IP还可能变化,设备可能被替换,旧名称继续沿用。
Agent跨系统操作前,需要可靠的身份解析。可以为资产建立稳定主键,保存各系统中的别名与映射,并对自动合并设置置信度。发现冲突时宁可暂停,也不要把两台相似设备合并成一个对象。
资产发现同样需要区分“观察到”和“已确认”。网络监测看到一个新设备,不代表它的业务用途已经明确。台账可以先标记为待确认资产,限制Agent对其执行动作,等待责任人补充归属和关键性。
只有身份稳定,审批才能准确绑定目标,执行结果也才能回写到正确记录。很多自动化事故表面上是执行错误,根源其实是资产映射错误。
九、用闭环指标判断Agent有没有创造价值
OT Agent项目不宜只统计自动创建了多少工单、节省了多少点击。大量低质量工单会把负担转移给现场团队。
更合理的指标包括:资产信息完整率和更新时间,风险到生成可执行方案的时间,因信息缺失被退回的变更比例,审批后因现场条件变化而暂停的次数,执行成功率,回退率,证据完整率,以及人工处理每项变更所需时间。
还要单独观察护栏发挥作用的次数。Agent因目标不一致、窗口失效、设备状态异常而拒绝执行,通常说明治理机制在工作。不能为了提高“自动化成功率”而放松这些检查。
Nozomi Compass所展示的产品方向,可以理解为给Agentic OT补一套运营底座。它先把资产、风险、流程和证据放进统一逻辑,再考虑自治工作流。对于准备建设工业Agent的企业,这个顺序很重要。
可以从一个生产单元和一种变更类型起步,先统一资产身份,接入实时状态,梳理审批角色,定义执行凭证与验证步骤。等到流程连续运行、记录可信、异常能够被正确拦截,再扩大Agent的动作范围。
OT现场追求的是长期稳定运行。Agent带来的速度只有进入治理闭环后才有意义。资产台账告诉它面对谁,变更审批告诉它被允许做什么,持续验证和审计则回答它是否做对。把这几部分放在一起设计,自动化才能从演示走进生产。