本文选自 Horizon 2026年9月1日技术简报。
摘要
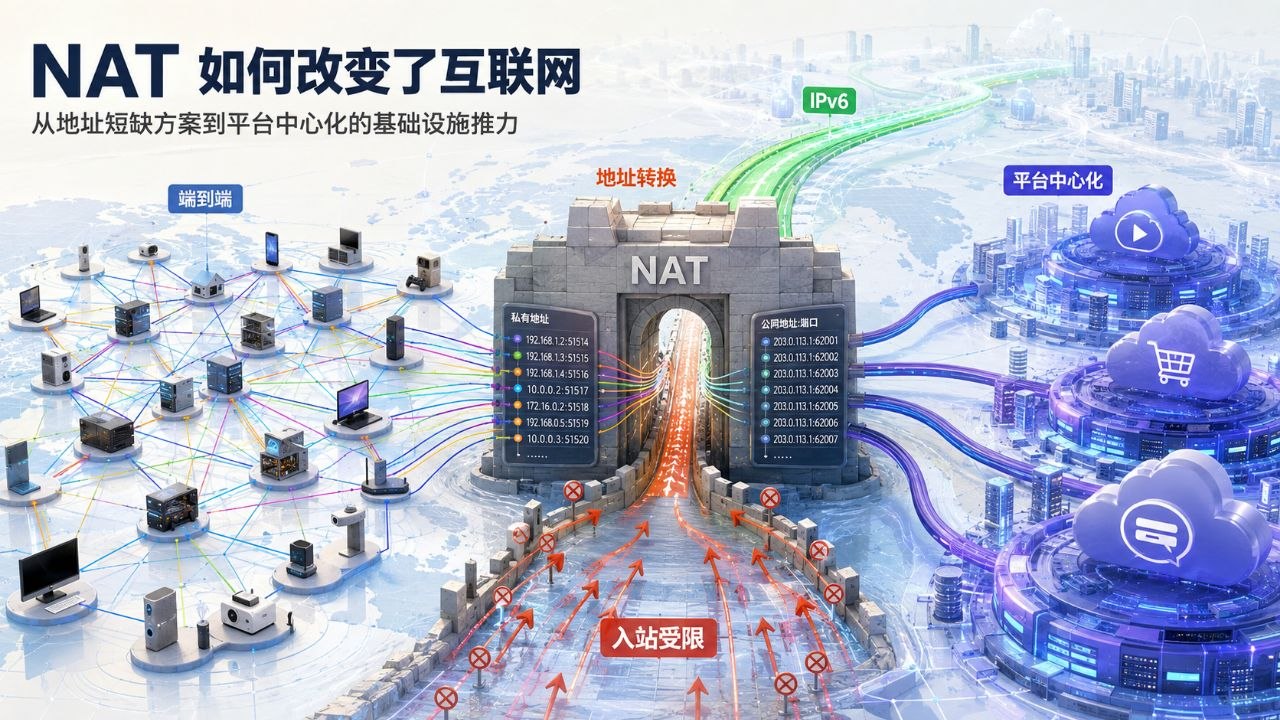
NAT 最初用于缓解 IPv4 地址不足,让多个设备共享一个公网地址。它解决了互联网扩张中的现实问题,也改变了网络的默认关系:内网设备可以主动访问外部,外部节点却难以直接发起连接。自建服务器、点对点通信和家庭网络服务因此需要端口映射、打洞或中继,云平台和中心化服务则变得更方便。把互联网中心化完全归因于 NAT 并不准确,安全、运维、商业模式和移动网络同样重要;但 NAT 确实在基础设施层持续提高了端到端连接成本。理解普通 NAT、CGNAT、状态防火墙与 IPv6 的差别,是讨论自托管和去中心化应用的前提。
NAT 解决的是一个真实而紧迫的问题
IPv4 只有约 43 亿个地址,可用地址还要扣除保留区间和网络规划损耗。个人电脑、企业网络和移动设备快速增长后,为每台设备分配全球唯一公网地址越来越困难。RFC 1918 定义私有地址空间,NAT 网关则在数据包出入边界时改写源地址和端口,让大量内网设备共享少量公网地址。
从运营角度看,这一方案成本低、部署快,且不要求整个互联网同时升级。企业可以内部使用私有地址,家庭路由器只需从运营商获得一个公网地址。NAT 因而成为 IPv6 普及前延长 IPv4 生命周期的重要手段。
问题在于,它不只是地址压缩。网关需要保存连接映射,只有内网先发起通信时,才自然知道返回数据该送到哪台设备。未经配置的外部入站连接通常找不到目标。这改变了早期互联网中“任何节点原则上都能成为服务器”的端到端假设。
NAT 不是防火墙,但常表现得像防火墙
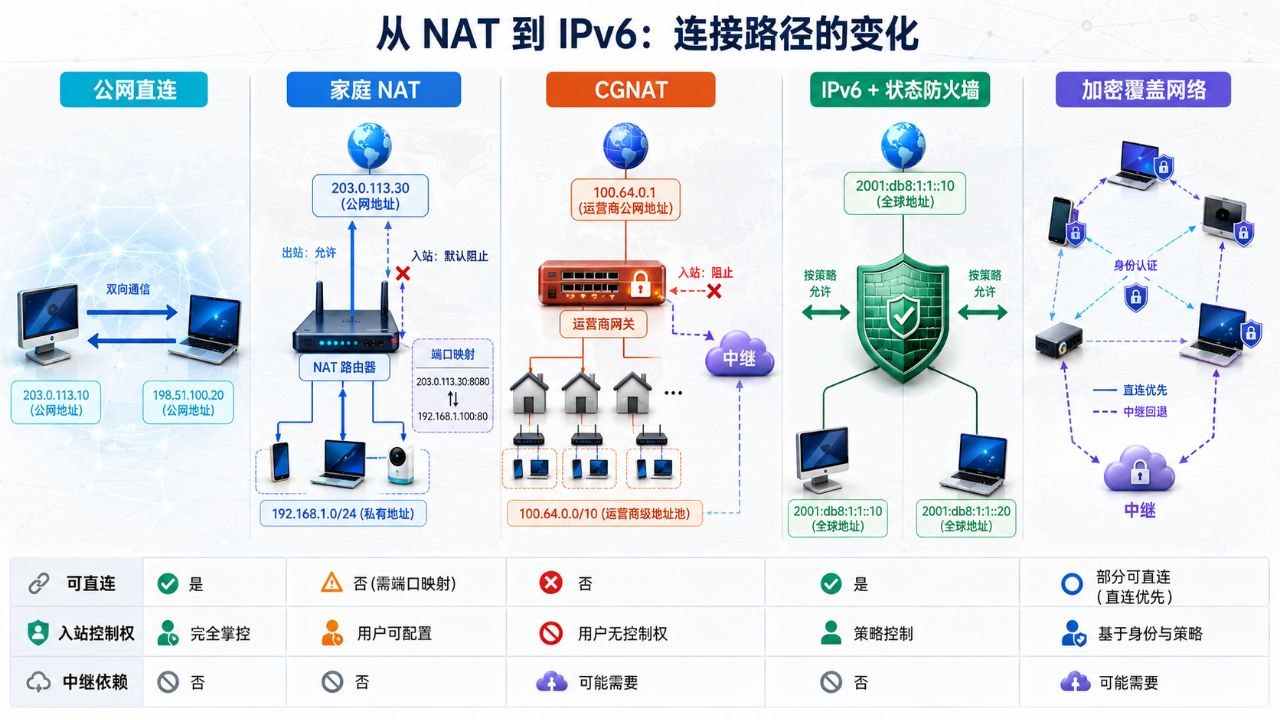
普通家庭 NAT 会丢弃没有映射状态的入站数据包,用户因此获得一种被动保护。大量缺少安全更新的设备没有直接暴露到公网,确实减少了扫描和攻击。然而保护来自状态和映射行为,不等于完整安全策略。设备主动建立恶意连接、网关被控制、UPnP 自动开放端口或应用层漏洞,都不会被 NAT 自动解决。
状态防火墙可以在保留全球可路由地址的同时实施默认拒绝入站,并按规则允许特定流量。二者概念应分开:NAT 负责地址转换,防火墙负责访问控制。现实设备常把它们集成在一起,才造成“NAT 等于安全”的印象。
这一误解影响了 IPv6 部署。一些用户认为没有 NAT 就会失去保护,实际上 IPv6 路由器完全可以采用有状态防火墙,默认阻止外部连接,同时让设备拥有稳定的全球地址。是否开放服务应由安全策略决定,而不必依赖地址转换的副作用。
从家庭 NAT 到 CGNAT,控制权进一步外移
家庭 NAT 的管理权通常属于用户。需要运行服务器时,可以配置端口转发,虽然操作不够友好,至少仍有可能。运营商级 NAT(CGNAT)则在运营商网络中再次共享公网地址,用户路由器获得的也可能是私有地址。此时端口映射控制权不在用户手中,自托管服务很难从公网直接访问。
CGNAT 广泛用于移动网络和公网 IPv4 资源紧张的宽带。它提高地址利用率,却增加日志、端口耗尽、连接追踪和故障定位复杂度。多个用户共享一个公网 IP 还会影响风控与封禁:某个用户的行为可能导致同一地址下其他用户访问服务受限。
对 P2P 应用而言,双方都在 NAT 或 CGNAT 后面时,需要 STUN 识别外部映射,尝试 UDP 或 TCP 打洞;若网络类型不允许打洞,则通过 TURN 或其他中继转发。中继服务器重新成为通信中心,既增加带宽成本,也形成可观测和可控制节点。
中心化并非 NAT 单独造成,但它改变了经济性
云服务兴起有多方面原因。专业数据中心拥有更稳定的供电、带宽、防护、备份和运维,中心化平台还能提供身份、支付、内容分发和跨设备同步。多数用户也不愿维护持续在线的家庭服务器。即使没有 NAT,大型平台仍可能占据主导。
NAT 的作用更像一股长期基础设施推力:它让“客户端访问公共服务器”天然顺畅,让“任意节点向家庭设备发起连接”变得麻烦。每个应用若都要解决端口映射、动态 IP、打洞、证书和中继,开发者自然倾向把状态集中到云端。用户逐渐习惯所有数据先经过服务商,端到端能力则从默认属性变成需要专门工程投入的高级功能。
因此,讨论 NAT 与中心化时不应使用单因果叙事。更准确的说法是,NAT 与动态地址、运营商策略、浏览器安全模型、移动终端休眠、平台商业模式共同提高了去中心化服务的摩擦。
IPv6 为什么没有自动恢复端到端互联网
IPv6 提供巨大地址空间,可以让终端拥有全球唯一地址,从技术上减少对地址转换的需求。但 IPv6 部署涉及运营商、路由器、企业网络、应用与安全策略的协同,迁移期必须与 IPv4 共存。部分网络仍采用 NAT66 或通过严格防火墙维持类似体验。
即使地址可达,设备也可能因防火墙默认规则、隐私地址轮换、移动网络策略和域名配置而无法稳定提供服务。家庭上行带宽、供电可靠性和安全维护同样存在。IPv6 移除了一个障碍,却不会自动提供发现、身份、证书、权限和数据一致性。
恢复端到端能力需要一整套产品化工具:自动域名与证书、可审计的端口开放、设备身份、端到端加密、离线同步以及在直连失败时透明回退到中继。Tailscale、ZeroTier 等覆盖网络之所以流行,正是因为它们把 NAT 穿透、身份和加密封装成易用服务。
自托管和工业网络应如何选择
家庭与小型团队运行服务时,可以优先使用 IPv6 加状态防火墙,或建立基于 WireGuard 的覆盖网络。若必须通过公网 IPv4,可采用反向隧道和可信中继,但应明确中继方能看到哪些元数据。直接暴露管理端口并不是“回归开放互联网”,只会扩大攻击面。
工业网络更强调分区、最小权限和可审计访问。设备拥有可路由地址不代表应该允许任意入站。现场设备可通过安全网关主动建立加密通道,远程维护人员经身份认证和审批后访问指定资产。这里需要避免的,是把 NAT 当作唯一安全边界;真正的控制应来自身份、策略、分段、日志和补丁管理。
去中心化应用也不必追求绝对无服务器。现实方案可以采用“能直连时直连,不能直连时中继”,并让身份和数据加密保持端到端。衡量中心化程度时,应看谁掌握密钥、元数据、发现服务和封禁权,而不只是数据包是否经过某台服务器。
结语
NAT 是一次成功的工程妥协:它帮助 IPv4 互联网支撑了远超最初预期的设备规模,也削弱了网络端点天然对等的特性。它并非互联网中心化的原罪,却改变了应用设计的默认成本。未来更实际的方向不是简单消灭 NAT,而是推进 IPv6、正确配置状态防火墙,并用成熟的身份、加密、发现与穿透工具降低端到端连接门槛。开放互联网能否延续,最终取决于普通用户是否仍有能力安全地运行一个可被访问的节点。
参考资料
- RFC 1918, Address Allocation for Private Internets
- RFC 3022, Traditional IP Network Address Translator
- RFC 6888, Common Requirements for Carrier-Grade NATs
- RFC 8445, Interactive Connectivity Establishment (ICE)
- Dreamstation Systems, NAT and the Centralization of the Internet